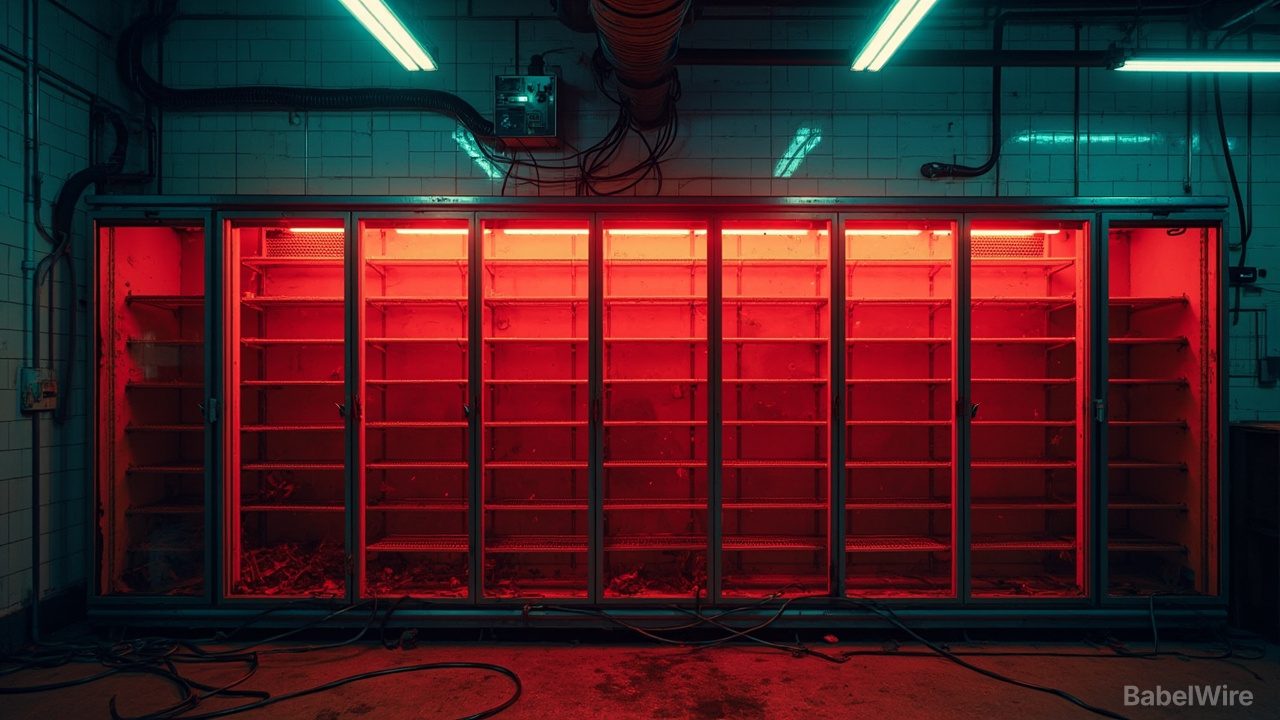
Sechs Stunden lang liefen am 11. Oktober die Kühlanlagen in Hunderten französischer Supermärkte heiß. Nicht kalt — heiß. Angreifer hatten über Nacht die Temperaturregelung gewerblicher Kühlgeräte überschrieben, und an mindestens 15 Standorten reichte die Hitze aus, um Brände auszulösen. Am Morgen schoben Mitarbeiter von Ketten wie Intermarché Kisten mit verdorbenem Fleisch und geschmolzenem Eis in Container, und das leergeräumte Tiefkühlregal wurde zum Bild der Woche.
Am Montag nannte Frankreich den Urheber. Außenminister Jean-Noël Barrot erklärte, die Operation sei von den Islamischen Revolutionsgarden ausgeführt worden; Irans Botschafter wurde ins Außenministerium nach Paris einbestellt. „Dieser Angriff ist in seinem Ausmaß und seiner Aggressivität beispiellos", sagte Barrot und kündigte Sanktionen auf europäischer Ebene gegen „alle Verantwortlichen" an.
Was die Zuschreibung tatsächlich sagt
Der gemeinsame Bericht der französischen Nachrichten- und Cyberdienste ist ungewöhnlich konkret. Er nennt Schahid Kaveh — beschrieben als offensive Cybereinheit mit Verbindung zu den Revolutionsgarden — sowie drei mutmaßliche Mitarbeiter: Hamid Reza Laschgarian, Mahdi Laschgarian und Reza Salarvand. Deren Fotos sind beigefügt; Reuters konnte nach eigenen Angaben keine Kontaktdaten finden.
Die Einheit arbeitete dem Bericht zufolge über Tarnorganisationen, die sich als selbsternannte Hacktivisten ausgaben, darunter „CyberAveng3rs" und „Cyber Isnaad Front". Die französischen Ermittler verknüpften Schahid Kaveh über drei zusammenlaufende Beweislinien mit dem Eindringen: die digitale Infrastruktur, über die die Kühlanlagen erreicht wurden, die Übereinstimmung des Angriffsmusters mit früheren Operationen der Einheit und Spuren von Farsi in der Angriffsinfrastruktur.
Das ist eine technische Zuschreibung, keine juristische. Reuters konnte nicht klären, wie die Franzosen zu ihrer Bewertung gelangten; die iranische UN-Mission antwortete nicht auf Anfragen. Teheran bestreitet schädliche Cyberoperationen routinemäßig.
Die Masse war das Ziel
Der französische Bericht zählt 700 gewerbliche Standorte. Die meisten waren Supermärkte, doch die Kampagne erreichte auch kleine Metzgereien, einen Schlachthof und lebensmittelverarbeitende Betriebe. Ein Supermarktbesitzer schätzte, die Thermostate seien so hoch gedreht worden, dass die Gesamtrechnung landesweit in die zweistelligen Millionen Euro gehen könnte.
Bemerkenswert ist nicht die Raffinesse, sondern die Reichweite. Der Hersteller vieler betroffener Geräte erklärte, mehrere seien veraltet oder liefen mit veralteter Firmware — jene über das Internet erreichbaren Steuerungen, die im Hinterzimmer eines Ladens stehen, nie aktualisiert werden und etwas steuern, wovon eine ganze Nachbarschaft abhängt. Der Angriff war billig zu wiederholen, und er wurde wiederholt.
Anfang dieses Monats traf eine zweite Welle mehr als 100 Einrichtungen in Europa. Sie erreichte Kühlschränke französischer Blutbanken, Mitarbeiter mussten gelagerte Blutkonserven in andere Kühlräume bringen — eine Eskalation von verdorbenen Lebensmitteln zu einer medizinischen Lieferkette.
Der amerikanische Präzedenzfall
Der Sabotage europäischer Supermarktkühler ging mindestens ein ähnlicher Vorfall in den Vereinigten Staaten voraus. Im August fiel die Kühlung in einem halben Dutzend military commissaries aus. Pentagon-Ermittler behandeln die Ausfälle als mutmaßlichen Cyberangriff und arbeiten mit französischen Behörden zusammen; eine Person mit Kenntnis der Sache sagte, das Pentagon halte Iran für verdächtig, die Untersuchung laufe. Das Pentagon erklärte am Montag, man sei „sich der Spekulationen über einen möglichen Cybervorfall bewusst", könne aus Sicherheitsgründen aber nichts weiter sagen.
Reuters berichtete zudem, Microsoft habe Iran nach Angaben von drei Eingeweihten bereits mindestens zwei Wochen vor der Ankündigung am Montag intern mit den französischen Angriffen im Oktober in Verbindung gebracht. Microsoft wollte sich nicht äußern. Einen unabhängigen Zusammenhang zwischen den Vorfällen in den Kantinen, der französischen Kampagne und der europäischen Welle dieses Monats konnte Reuters nicht belegen.
Eine Episode in einem größeren digitalen Krieg
Die Kühlschrankangriffe gehören zum Iran-Krieg, der im Februar begann und von verstreuten digitalen Störungen begleitet wird: Angriffe auf das Nahverkehrssystem von Los Angeles im März, auf US-Wasserwerke im Juli und auf Schiffe mit Kurs USA im August. Die Ziele teilen ein Profil — Betriebstechnik am Netzrand, gewartet von jemand anderem als dem Hersteller, selten geprüft.
Das ist die unbequeme Lehre für Verteidiger. Keine Zero-Day-Lücke war nötig. Ein Thermostat mit Werkstandard-Passwort und Firmware aus dem vorigen Jahrzehnt genügt, um die Regale eines Supermarkts zu leeren — und dieselbe Geräteklasse steht in Kühlketten, Kliniken und Versorgungsbetrieben in ganz Europa.
Worauf zu achten ist
Ob das angekündigte EU-Sanktionspaket kommt und die Namen aus dem französischen Bericht enthält; ob andere europäische Hauptstädte eigene Zuschreibungen vornehmen; ob Regulierer gewerbliche Kühlsteuerungen endlich als kritische Infrastruktur behandeln statt als Ladenausstattung; und ob eine dritte Welle folgt. Das Muster bisher: jede Runde war breiter als die vorige.
Quellen
- reuters.comEXCLUSIVE: French officials accuse Iran of being behind refrigerator hacks (Reuters)
- theguardian.comFrance blames Iran's Revolutionary Guards for cyber-attacks on supermarket fridges (The Guardian)
- golem.deGehackte Kühlanlagen: Frankreich beschuldigt Iran als Urheber von Cyberattacken (Golem.de)
- al-monitor.comFrench officials accuse Iran of being behind refrigerator hacks (Al-Monitor)



