Das US-Justizministerium erklärte, Dutzende US-Unternehmen hätten unwissentlich nordkoreanische IT-Arbeiter eingestellt, die mit gestohlenen Identitäten Remote-Jobs erlangten und ihre Gehälter nach Pjöngjang schleusten (TechCrunch). Die Offenlegung ist die bislang deutlichste offizielle Bestätigung, dass ein seit Jahren vom FBI bewarntes Modell von Einzelfällen zu etwas wie einer Branche geworden ist.
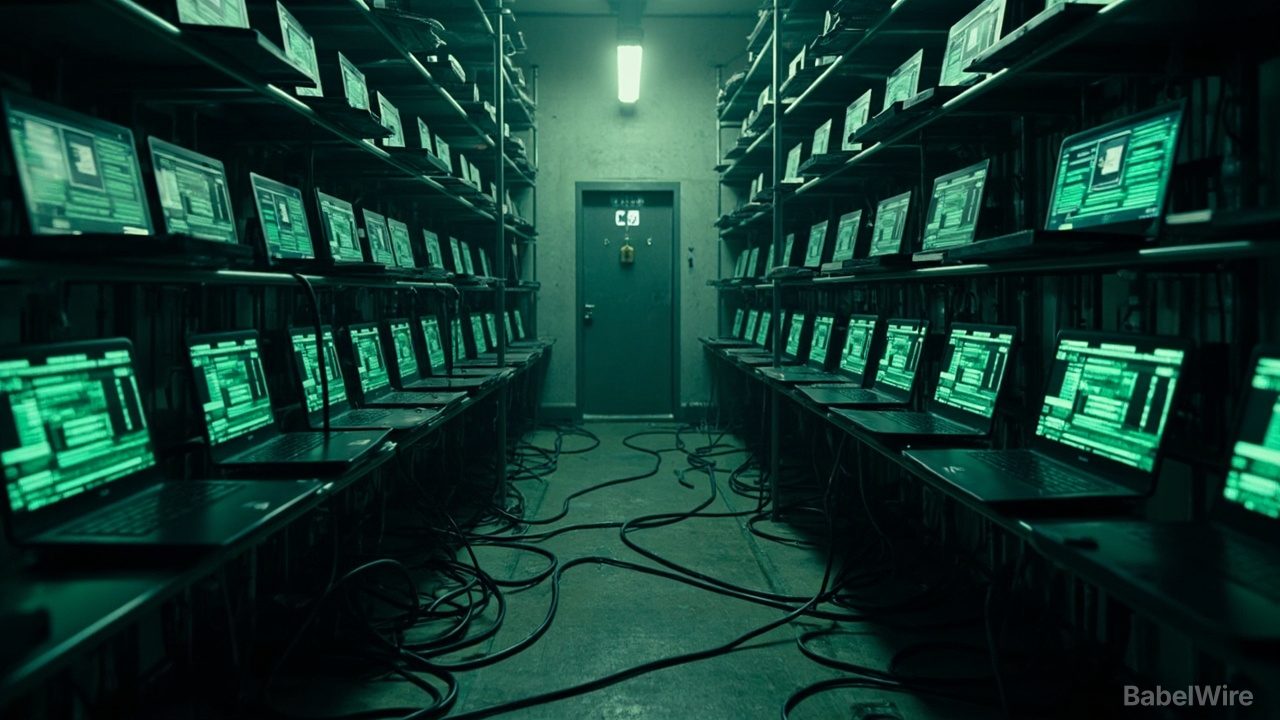
Das Vorgehen ist gut dokumentiert. Operateure — von Forschern unter Namen wie "Famous Chollima" und "Jasper Sleet" verfolgt — kaufen oder mieten die Identitäten realer Personen, bestehen Remote-Interviews mit KI-gestützten Antworten und externen "Vermittlern", die sie coachen, und besetzen dann Vertrags- oder Festanstellungen als Entwickler in westlichen Firmen. Da sie wie normale Angestellte bezahlt werden, werden ihre Löhne zu einer Einnahmequelle für einen stark sanktionierten Staat; US-Beamte sagen, die Einnahmen finanzierten mit Nordkoreas Waffenprogrammen. Staatsanwälte beschrieben zudem "Laptop-Farmen": Räume voller Rechner in den USA, die den Verkehr des Heimcomputers eines Arbeiters weiterleiten, damit er scheinbar aus dem Inland stammt.
Frühere Fälle zeigten die Tiefe des Problems. 2024 legte das Justizministerium Anklagen gegen 14 nordkoreanische Staatsangehörige offen, denen die Tätigkeit als Remote-IT-Arbeiter vorgeworfen wurde; in einem anderen Verfahren bekannte sich eine US-Amerikanerin schuldig, eine Laptop-Farm betrieben und einen Arbeiter beherbergt zu haben, der auf der Firmen-Weihnachtsfeier fotografiert worden war. Geldstrafen und Beschlagnahmen folgten, doch das Modell erwies sich als robust, weil es eine echte Schwäche angreift: den Appetit der westlichen Tech-Branche auf günstige, kompetente Remote-Entwickler und ihre dünnen Identitätsprüfungen bei der Einstellung.
Für Engineering- und Sicherheitsverantwortliche ist die Botschaft konkret. Die Überprüfung von Remote-Einstellungen ist heute eine Sicherheitskontrolle, keine Formalität: Identitätsdokumente gegen amtliche Quellen prüfen, persönliches oder beaufsichtigtes Onboarding verlangen, Auffälligkeiten bei der Gerätenutzung und Proxy-Verkehr überwachen und unerklärten Zugriff auf Coderepositorien und CI-Pipelines als Lieferkettenrisiko behandeln.
Das Justizministerium nannte keine betroffenen Firmen. Diese Stille ist selbst eine Warnung: In den meisten dieser Fälle erfahren Arbeitgeber erst nach einem Klopfen an der Tür, wer auf ihrer Gehaltsliste stand.